
Optimizely afirma que o invasor usou uma falha de inscrição para injetar malware

Sites que executam o Optimizely Web Experimentation veicularam JavaScript malicioso aos visitantes em 16 de novembro, depois que um invasor o adicionou a seus projetos dentro do Optimizely. O código trocou endereços de carteiras criptografadas, procurou cartões de pagamento digitados nos formulários dos próprios sites e carregou kits de exploração destinados a iPhones e iPads com versões mais antigas do iOS.
Scott Helme, fundador da Report URI, empresa que vende ferramentas para monitorar scripts executados em sites, relatou ter encontrado o código em trechos pertencentes a 178 organizações, incluindo Zoom, BBC, CNN, Salesforce e GitLab.
A página de status da Optimizely diz que uma parte não autorizada “explorou uma vulnerabilidade na Experimentação” para adicionar JavaScript malicioso a alguns projetos de clientes. Em comunicado ao BleepingComputer, a empresa disse que a vulnerabilidade estava “no fluxo de inscrição da conta de experimentação” e que notificou todos os clientes afetados. As equipes que executam o Optimizely Web têm que fazer verificações em suas próprias contas, começando com o código personalizado de cada projeto e todos que podem editá-lo, de acordo com Helme.
Como o código chegou aos sites dos clientes
A maneira como o Optimizely Web funciona é fazer com que cada cliente carregue um snippet JavaScript hospedado na Content Delivery Network (CDN) do Optimizely. Além dos dados experimentais específicos do cliente, esse snippet pode ter uma seção opcional de JavaScript do projeto que permite aos clientes inserir seu próprio JavaScript personalizado que será executado a cada carregamento de página.
O URI do relatório descobriu que o hacker criou código malicioso na seção JavaScript do projeto, mas deixou todo o resto do script intacto; portanto, mesmo que o código malicioso estivesse presente, o script ainda vinha de cdn.optimizely.com, um domínio no qual todos os sites afetados já confiavam. Também foram afetados scripts que os clientes serviam a partir de seus próprios domínios, bem como aqueles para Optimizely.com e Login.optimizely.com.
A declaração da Optimizely ao BleepingComputer diz que a empresa “bloqueou o acesso ao caminho vulnerável e implantou uma correção” e “encerrou sessões ativas, revogou tokens e redefiniu o acesso às contas de usuários afetadas”.
O que o código injetado fez
Helme descobriu que o código inserido carregaria um segundo script que substituiria os endereços da carteira de criptomoeda pelos do invasor. A partir das 13h43 UTC, ele observaria os campos do formulário do próprio site para obter informações de cartão de crédito, data de validade e CVV, e tentaria enviar essas informações ao invasor após receber todas as três. As informações do cartão de crédito inseridas por meio de iframes de pagamento hospedados (como Stripe e Adyen) estavam fora do alcance do script.
Quando o script substituía um endereço próximo a termos como carteira ou pagamento, ele também tentaria enviar o URL da página da web, cookies não marcados como HttpOnly e uma captura de tela da página da web para o servidor do invasor. Para usuários de iPhone e iPad, o script também carregaria os kits de exploração Coruna e DarkSword. O valor total recebido pelas carteiras do invasor foi de aproximadamente US$ 7.040 às 19h25 UTC de 16 de novembro. O URI do relatório não pode determinar quantos cartões, cookies ou dispositivos foram comprometidos.
A equipe de Helme revisou um total de 1.611 arquivos de snippet do Optimizely, a maioria dos quais veio dos próprios dados de rastreamento do Report URI; 188 continham código malicioso. Helme acredita que o número real é provavelmente maior que 188. O URI do relatório viu o código pela primeira vez em um snippet em 16 de novembro às 4h21 UTC, e todos os arquivos infectados foram limpos a partir das 23h11 UTC do mesmo dia.
Por que as políticas de segurança de conteúdo não impediram isso
A Política de Segurança de Conteúdo (CSP), como cabeçalho, informa ao navegador os scripts que um site pode usar (o script-src seção) e para quais locais ele pode transmitir dados (o connect-src seção). O Report URI então comparou essas políticas dos sites das organizações afetadas com aquelas exigidas pelo código malicioso. Do total de 159 organizações analisadas, 68 não tinham nenhuma Política de Segurança de Conteúdo e 50 tinham uma Política de Segurança de Conteúdo que permitia tanto o código malicioso quanto a transmissão de informações confidenciais do usuário.
Dezessete organizações permitiram a execução do código malicioso, mas impediram que ele transmitisse as informações do usuário devido a restrições impostas aos seus connect-src diretivas. No entanto, isso não impediu que o agente mal-intencionado substituísse o endereço da carteira do destinatário pretendido pelo do invasor. Além disso, 24 das organizações, ou 15%, bloquearam completamente a execução do código malicioso e diferiram das demais organizações estudadas por terem uma restrição restritiva. script-src directiva.
Helme escreveu que listar o nome de domínio da Optimizely na Política de Segurança de Conteúdo de uma organização não fornece proteção porque o código malicioso se originou desse mesmo domínio. Uma configuração comum de política de segurança de conteúdo, 'strict-dynamic'permite que o acesso seja concedido ao código malicioso se ele for inserido no conteúdo por meio do snippet Optimizely. Da mesma forma, um 'unsafe-eval' A configuração permite que uma versão embutida do código malicioso seja executada quando o acesso à versão original for negado.
Listas de páginas de ajuda da Política de Segurança de Conteúdo da Optimizely 'strict-dynamic' no recomendado script-src linha. Certos recursos do Optimizely, como públicos com condições JavaScript personalizadas, não estão disponíveis, a menos que 'unsafe-eval' é usado, e o exemplo completo da Política de Segurança de Conteúdo da página inclui 'unsafe-eval'.
O que verificar de forma otimizada
Helme diz que o JavaScript do projeto em todos os projetos de clientes da Optimizely Web e o JavaScript personalizado em seus experimentos devem ser abertos para encontrar 1688360.cc, atob( e quaisquer outros scripts escritos por alguém que não seja a equipe de desenvolvimento. Você também precisa revisar quem tem acesso de gravação entre seus usuários, tokens de API e integrações e depois alternar suas credenciais.
Helme diz que se o seu site usar campos de cartão em seus próprios formulários, você desejará tratar como possivelmente expostos todos os cartões que foram inseridos em seu site em 16 de novembro. Você também desejará alternar qualquer token de sessão ou segredo armazenado em um cookie não marcado como HttpOnly.
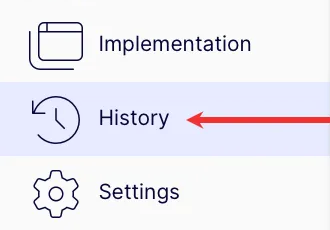
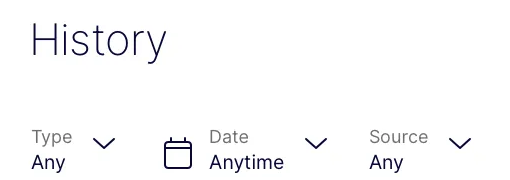
A página de histórico de alterações do Optimizely diz que o histórico de cada projeto registra todas as alterações do JavaScript do projeto e que você pode filtrar as entradas de log com base em como elas foram feitas (por meio da API REST ou da interface de experimentação da Web). Não há etapas listadas para clientes na página de status.
O exemplo de documentação do Optimizely abaixo mostra o item de navegação Histórico e os filtros Tipo, Data e Fonte.
Por que isso é importante
O JavaScript do projeto é executado em todas as páginas que carregam um snippet do Optimizely, portanto, esse ataque conseguiu atingir os visitantes sem alterar nada no código dos sites afetados. A mudança ocorreu nos projetos Optimizely dos clientes, que colocaram sua conta Optimizely (que inclui quem pode editar o JavaScript do projeto e quais tokens de API existem) na mesma lista de auditoria do seu site.
Adicionar o domínio de um fornecedor a uma lista de permissões não fez nada contra o código fornecido por esse domínio. Nos resultados do Report URI, as 24 organizações que bloquearam o código tiveram um script-src listagem limitada apenas aos hosts de que eles precisavam. Onde o código ainda era executado, um connect-src limite para onde as páginas podem enviar dados que impedem a saída de dados de cartão, cookie e captura de tela.
Olhando para o futuro
Optimizely disse ao BleepingComputer que continua investigando e publicará atualizações em sua página de status, que listou o incidente como Monitoramento na manhã de 17 de novembro. Sua página de status, postagem X e declaração não dizem quantos projetos de clientes foram afetados ou como uma falha no fluxo de inscrição permitiu que o invasor alterasse os projetos de clientes existentes. Até que o façam, as verificações dentro da conta são aquelas que as próprias equipes podem executar.
Imagem em destaque: KaterinaDdesign/Shutterstock


