
Ledger anuncia nova carteira criptográfica semelhante a um telefone no pior momento possível

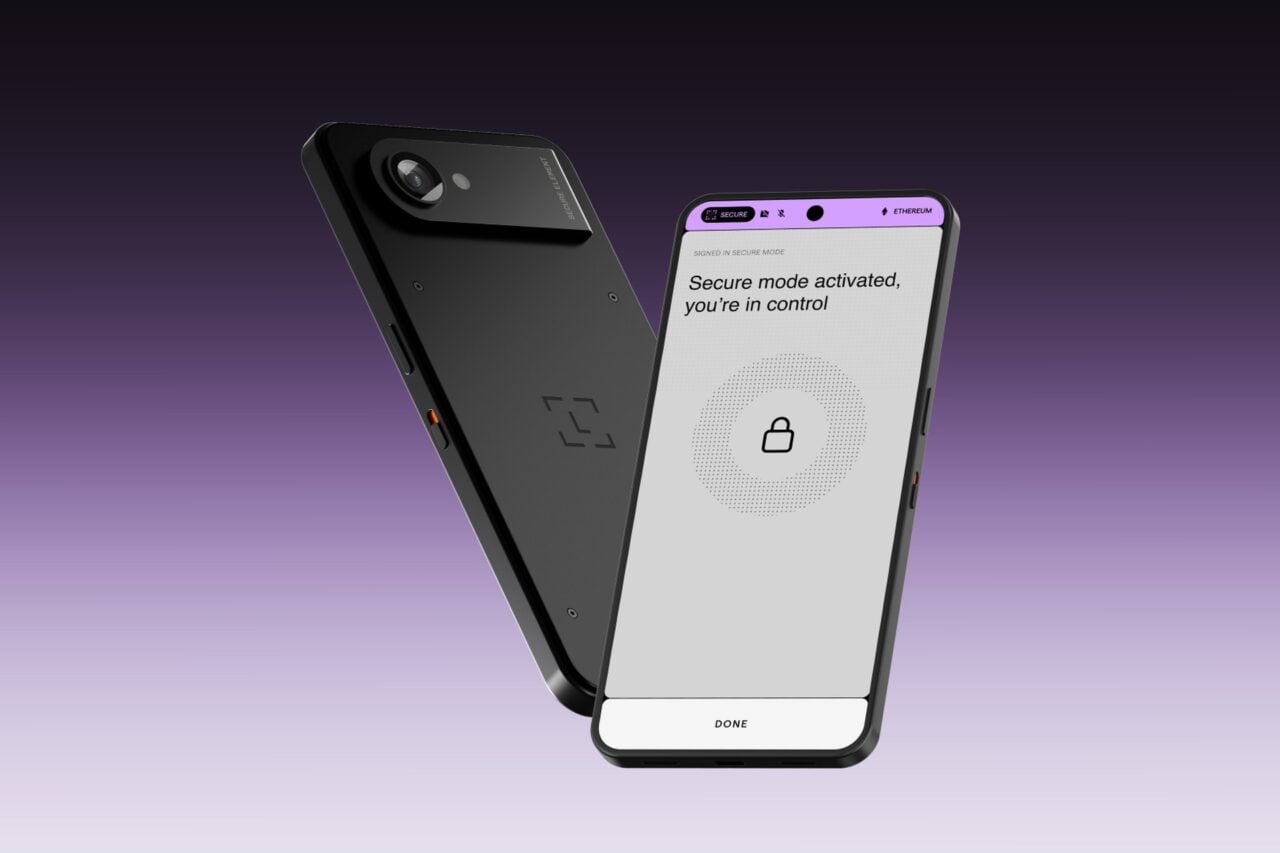
O fabricante de carteiras de hardware criptografado Ledger ainda está lidando com um ataque à cadeia de suprimentos em seus dispositivos que a empresa de análise on-chain Bitquery agora vinculou a US$ 102 milhões retirados de 324 carteiras, embora Ledger não tenha confirmado esse número. Mas isso não impede a empresa de lançar um novo dispositivo que se parece e funciona muito como um telefone Android tradicional, com uma variedade de alterações focadas na segurança.
O Ledger Atom, anunciado na quinta-feira, vem com um chip seguro que controla a tela, um interruptor de privacidade física e controles integrados para agentes de IA. O lançamento está programado para começar no próximo verão, com uma Founders Edition custando US$ 849 e um preço normal de US$ 899 após o lançamento. Os compradores podem reservar um hoje com um depósito reembolsável de $ 100.
Hoje marca um novo capítulo para @Ledger. Apresentamos o Ledger Atom™️, um dispositivo de segurança e privacidade desenvolvido para proteger tudo o que você valoriza.
O Ledger Atom executa seus aplicativos do dia a dia, com um chip seguro, uma tela segura e Ledger OS™️ para os momentos que importam. Seu dinheiro. Seu… pic.twitter.com/63uOvHsYpO
-Pascal Gauthier @Ledger (@_pgauthier) 15 de outubro de 2026
O CEO da Ledger, Pascal Gauthier, lançou o dispositivo no X como algo muito maior do que um lugar para armazenar chaves criptográficas. “O Ledger Atom executa seus aplicativos diários, com um chip seguro, uma tela segura e Ledger OS™ para os momentos que importam”, escreveu Gauthier. “Tudo que é importante para você, protegido pela Ledger.”
O que está sob o capô
No papel, o Atom parece um telefone de médio porte. Ele tem uma tela AMOLED de 6,77 polegadas que funciona apenas a 60 Hz, um chip Qualcomm Dragonwing em vez de um Snapdragon, uma câmera traseira de 50 MP, uma bateria de 4.000 mAh substituível pelo usuário e um sensor de impressão digital, de acordo com um artigo do The Verge. Ele se conecta a redes 4G e 5G por meio de um eSIM apenas para dados, portanto não pode fazer ou receber chamadas regulares, enviar mensagens SMS ou mesmo acessar serviços de emergência. “Ele não foi projetado para substituir o seu telefone”, diz Ledger em seu site.
O chefe de relações públicas da Ledger, Phillip Costigan, disse ao The Verge que a empresa reconheceu que era improvável construir um dispositivo que pudesse competir com os principais telefones Android em câmeras e outras especificações, por isso não tentou.
O interruptor de privacidade do dispositivo corta fisicamente a energia da câmera e do microfone. Quando um usuário faz algo confidencial, como aprovar uma transação, o Atom muda para o que Ledger chama de Modo Seguro. O Ledger OS, executado em um chip de elemento seguro separado, ocupa toda a tela e a câmera, o microfone e outros sensores são desligados.
No resto do tempo, o Atom executa aplicativos Android normais, portanto, pretende ser útil para mais do que apenas aplicativos criptográficos. O site da Ledger também diz que um recurso em breve permitirá aos usuários criptografar uma mensagem dentro de um aplicativo de mensagens antes de enviá-la, usando GPG/OpenPGP, para que apenas o Ledger OS em outro Atom possa descriptografá-la. Solana Mobile anunciou que seu aplicativo Seeker, que combina a Solana dApp Store e uma carteira, virá pré-instalado no dispositivo.
Ledger também está se apoiando no hype dos agentes de IA. Por meio de um novo recurso chamado Ledger Agent Intent, os agentes podem propor transações, mas um ser humano precisa aprová-las em um dispositivo Ledger. Ledger diz que o Agent Intent será diretamente integrado à plataforma de agente de IA OpenClaw, para que os usuários possam registrar seus agentes OpenClaw e autorizar suas ações em um dispositivo Ledger desde o primeiro dia.
Mais notavelmente, dado o recente e potencialmente contínuo ataque à cadeia de abastecimento, o Atom vem com uma série de recursos anti-adulteração que Ledger diz que teriam protegido contra os implantes encontrados nos seus dispositivos existentes. “O gabinete de proteção Core bloqueará explicitamente os implantes de leitores de tela do incidente deste fim de semana”, disse um porta-voz da Ledger.
Esse gabinete envolve o elemento seguro do dispositivo, o microcontrolador e o FPGA e foi projetado para detectar qualquer tentativa de perfurar ou abrir essa área. O Atom também pode detectar quando sua tela ou tampa traseira é removida, e a tampa traseira é emparelhada com cada dispositivo para que não possa ser trocada, mesmo por uma capa original de outro Atom. Os sensores de violação funcionam com bateria própria, por isso continuam funcionando mesmo quando o aparelho está desligado, e a embalagem foi projetada para mostrar se foi aberta antes de chegar ao comprador. De acordo com o The Block, a Ledger planeja inicialmente vender o Atom apenas por meio de seu próprio site.
Momento ruim para anúncio de produto
Embora Ledger diga que o Atom ajudaria na proteção contra o tipo de ataque à cadeia de suprimentos que afetou a empresa por um período de tempo ainda indeterminado, o momento do anúncio ainda é difícil de ignorar.
O problema para o Ledger começou na semana passada, quando as carteiras dos usuários começaram a ficar esgotadas e surgiram relatos de que alguns dispositivos Ledger haviam sido adulterados antes de chegarem aos clientes. Desde então, Ledger confirmou como o ataque funciona. Um implante oculto dentro da carteira lê a frase de recuperação de 24 palavras na tela do dispositivo durante a configuração e a envia por meio de uma conexão celular. A Ledger pediu aos revendedores e distribuidores no Sudeste Asiático e em Hong Kong que suspendessem as vendas, e o grupo varejista alemão MediaMarktSaturn retirou as carteiras Ledger de suas prateleiras.
Ledger disse que todos os casos confirmados envolvem dispositivos vendidos pela CryptoBilis, um revendedor no Sudeste Asiático. Na quarta-feira, a equipe de segurança da Ledger disse que inspecionou dispositivos de estoque de varejo e distribuidores em toda a Alemanha e não encontrou nenhum sinal de adulteração. “Nenhuma perda de fundos relacionada com implantes foi relatada em qualquer lugar da Europa”, escreveu a empresa. A Ledger acrescentou que ainda não conseguiu examinar os dispositivos mostrados online e convidou o proprietário a enviá-los.
Ledger Nano X recebido de @0xJohannes_ (que o comprou da MediaMarkt na Alemanha) confirmou bug (ele enviou outro para @Ledger).
Isto não é novidade e já foram tomadas medidas, a próxima questão será perceber como é que isto terminou na Alemanha… pic.twitter.com/UrmqJQwCsp-Mark Karpelès (@MagicalTux) 15 de outubro de 2026
No entanto, Mark Karpelès, o ex-CEO da Mt. Gox que tem desfrutado de um arco de redenção ao longo de todo o episódio, disse na manhã de quinta-feira que havia confirmado um implante em um Ledger comprado na MediaMarkt na Alemanha. “Ledger Nano X recebido de @0xJohannes_ (que o comprou da MediaMarkt na Alemanha) foi confirmado como bug (ele enviou outro para @Ledger)”, escreveu Karpelès. A Ledger ainda não disse se examinou o dispositivo específico supostamente enviado à sua equipe. Karpelès montou um banco de dados público dos implantes que viu e confirmou.
A Ledger também enfrenta críticas crescentes sobre o que fez em meio a sinais de alerta antes do início dos roubos. O hacker de hardware Joe Grand deu uma palestra em conferência destruindo um implante encontrado em um Ledger Nano X falsificado que apareceu pela primeira vez em uma postagem do Reddit de agosto de 2025. “Ledger foi avisado em março passado sobre implantes pelo hacker de hardware @joegrand, mas aparentemente fez pouco porque ninguém ainda havia usado implantes para roubar criptografia”, escreveu o jornalista de segurança Kim Zetter.
Ledger foi avisado em março passado sobre implantes pelo hacker de hardware @joegrand, mas aparentemente fez pouco porque ninguém ainda havia usado implantes para roubar criptografia. Isso mudou na semana passada com o roubo de centenas de contas. Há evidências de que sementes roubadas foram enviadas para servidores em Hong Kong https://t.co/UIQgeTcs9U
-Kim Zetter (@KimZetter) 13 de outubro de 2026
O educador de criptografia Tai Zen afirma que enviou vários livros-razão comprometidos para a equipe de segurança da empresa já em janeiro. Ele não publicou fotos para comprovar isso, mas o comerciante de bitcoin de longa data, Tone Vays, atestou sua conta. “Meu amigo @HeyTaiZen descobriu isso há cerca de 6 meses, ele me ligou sobre isso em agosto ou início de setembro e estava reclamando como @Ledger está ignorando suas descobertas enquanto fazia o possível para alertar a empresa”, escreveu Vays.


