
Carteiras criptográficas da Ledger supostamente backdoored, US$ 71 milhões em criptografia já foram movimentadas

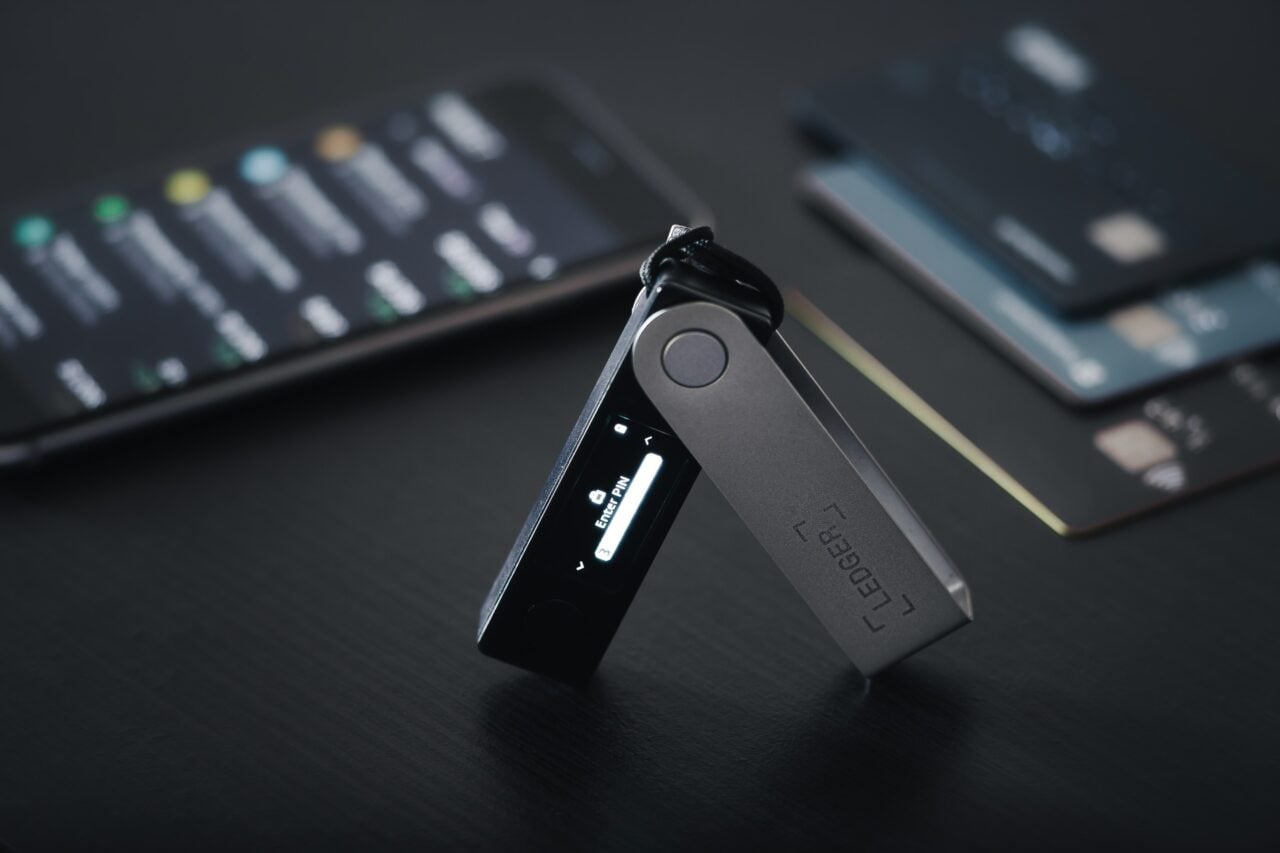
A Ledger disse na sexta-feira que está investigando relatos de perda de fundos de usuários no Sudeste Asiático que compraram dispositivos da CryptoBilis, um revendedor listado pela empresa na Indonésia, Malásia e Filipinas. Em uma postagem no X, o Ledger Support disse que pediu à CryptoBilis que pausasse todas as vendas e remessas enquanto a revisão estava em andamento.
“Recomendamos aos usuários do Ledger que compraram deste revendedor nos últimos 90 dias que não iniciem a configuração, caso ainda não o tenham feito”, disse a conta de suporte. “Se você configurou seu dispositivo Ledger, considere mover ativos para um novo assinante Ledger (com nova semente).”
A Ledger está investigando relatos de perda de fundos de usuários no Sudeste Asiático que compraram produtos de um revendedor chamado CryptoBillis. Por precaução, e enquanto se aguarda os resultados de nossa investigação, pedimos à CryptoBilis que pausasse todas as vendas e remessas de dispositivos Ledger.…
– Suporte Ledger (@Ledger_Support) 9 de outubro de 2026
Uma resposta posterior da conta principal de Ledger foi além. “Com base nas informações disponíveis até agora, acreditamos que os fundos drenados estão limitados a dispositivos vendidos através de um revendedor chamado CryptoBilis no Sudeste Asiático”, disse a empresa. “Não temos nenhuma indicação de que a infraestrutura, sistemas ou serviços de segurança da Ledger tenham sido comprometidos.”
Ledger não acusou a CryptoBilis de adulterar nada, e nada público mostrou que a loja alterou dispositivos. Uma parte separada poderia ter interferido na movimentação dos dispositivos Ledger por esse canal. A CryptoBilis não havia emitido uma declaração pública até a tarde de sexta-feira.
A entidade personalizada não verificada da Arkham Intelligence para o caso, chamada de escorredor de livros, mostrou cerca de US$ 71,5 milhões ainda em endereços sinalizados na tarde de sexta-feira. Os maiores saldos foram de cerca de US$ 29,4 milhões em Ether, US$ 17,5 milhões em Bitcoin, US$ 13,6 milhões em USDD e US$ 10,8 milhões em USDT.
Este não é o primeiro problema de segurança que surgiu para os usuários do Ledger este ano. Em janeiro, a Ledger revelou que o processador de pagamentos Global-e havia exposto nomes e detalhes de contato de um número não revelado de compradores da Ledger.com. Nenhuma criptografia foi coletada naquele incidente, mas os registros vazados foram do tipo que facilita o phishing posterior e o direcionamento físico cada vez mais comum. Em abril, um músico também perdeu cerca de US$ 424 mil em bitcoin depois de baixar um aplicativo Ledger Live falso da Mac App Store da Apple.
Uma teoria de uma fonte infame
A teoria que recebeu mais atenção na sexta-feira não veio de Ledger. O ex-presidente-executivo da Mt. Gox, Mark Karpelès, postou fotos de um Ledger que ele disse ter comprado na Malásia, com embalagem retrátil intacta e uma segunda placa escondida onde o preenchimento da tela deveria ficar. Ele descreveu uma antena em um único fio, uma bateria mais curta ou uma tela ausente para liberar espaço e um módulo LTE com um eSIM de dados. Em uma postagem posterior, ele escreveu que o microcontrolador pode reconhecer a fonte Ledger no display de 128 por 64, localizar a tela de configuração e enviar a frase-semente como texto por LTE. Ele também escreveu que o firmware não consegue detectar o ataque porque o implante só escuta quando a tela é atualizada. Ele não disse que o dispositivo veio da CryptoBilis.
“Meu livro-razão implantado por espião veio da Malásia e tinha uma embalagem retrátil impecável”, escreveu Karpelès. “Mesmo abrindo-o, a princípio você não vê o implante que está habilmente escondido onde deveria estar o preenchimento da tela.”
Meu livro-razão implantado por espião veio da Malásia e tinha uma embalagem retrátil impecável. Mesmo abrindo-o, a princípio você não vê o implante que está habilmente escondido onde deveria estar o preenchimento da tela.
Siga as orientações do Ledger para verificar o seu: https://t.co/FlOjWvqkZw pic.twitter.com/D8mixF1o9L-Mark Karpelès (@MagicalTux) 9 de outubro de 2026
Ele postou o alerta de Ledger e disse aos compradores afetados para abrirem seus dispositivos e enviarem fotos. “Parece que pode ser exatamente isso que estou investigando”, escreveu ele. Ele também indicou aos leitores o guia do próprio Ledger para detectar um dispositivo que foi aberto ou alterado.
Karpelès é mais conhecido por administrar a Mt. Gox, a bolsa de Tóquio que lidava com a maior parte das primeiras negociações de bitcoins e entrou em colapso em 2014, depois que centenas de milhares de bitcoins desapareceram. No início deste ano, ele sugeriu um hard fork do Bitcoin para resolver o desastre anterior, que foi amplamente recebido com zombaria.
Isso é ruim
As carteiras de hardware são muitas vezes vendidas como o padrão ouro de armazenamento seguro de criptografia porque as chaves dos fundos ficam em um dispositivo separado que não está conectado à Internet. No entanto, o usuário ainda precisa confiar que o hardware é genuíno, que o firmware faz o que o fabricante diz e que ninguém trocou a unidade por um dispositivo backdoor durante o processo de envio. Por enquanto, a teoria deste incidente com dispositivos Ledger é que um ator malicioso entrou na cadeia de abastecimento em algum momento.
O próprio guia da Ledger alerta que dispositivos pré-semeados, falsificações e embalagens abertas aparecem na Amazon e em outros varejistas, e que um dispositivo real nunca chega com uma frase de recuperação já escrita. Esse mesmo guia orienta os compradores a usarem a Ledger ou um revendedor autorizado para evitar esses dispositivos.
Um outro fabricante de carteira de hardware, Coinkite, teve um bug de firmware em seus dispositivos explorado por mais de US$ 100 milhões no início deste ano. Embora os incidentes sejam diferentes, ambas as situações Coinkite e Ledger potencialmente permitiram que os invasores acessassem remotamente as chaves dos usuários de criptografia, apesar dos usuários seguirem a prática recomendada de manter a criptografia sob autocustódia por meio de um dispositivo offline.
Notavelmente, o CryptoBilis não é uma listagem aleatória em um mercado. A página de revendedor da Ledger ainda lista a loja para a Indonésia, Malásia e Filipinas em cryptobilis.id, cryptobilis.com e cryptobilis.com.ph. A empresa se comercializa como vendedor autorizado, com localização em Petaling Jaya, e também oferece Trezor, Tangem, SafePal e outras marcas.
Muitas perguntas permanecem
Ledger não disse se os dispositivos nesses relatórios eram unidades genuínas que foram abertas, falsificações pré-semeadas ou qualquer outra coisa, e os detalhes do que exatamente aconteceu aqui são desconhecidos neste momento. As fotos de Karpelès mostram o dispositivo de um pesquisador da Malásia, vinculado ao CryptoBilis apenas pelo tempo e por suas próprias suspeitas. Um implante físico também explicaria por que uma verificação de dispositivo genuíno ainda poderia ser aprovada, já que o elemento seguro pode ser deixado sozinho enquanto uma segunda placa observa a tela.
🚨 SUSPEITA DE ATAQUE À CADEIA DE FORNECIMENTO 🚨
O raio de explosão pode ser maior que o razão. Se você comprou um dispositivo através deste revendedor, mova seus ativos imediatamente. https://t.co/UYrzln9jD6
-Rob Hamilton 🟥 (@Rob1Ham) 9 de outubro de 2026
Há também uma questão em aberto sobre carteiras de hardware não-Ledger vendidas pela mesma loja. Bitcoin Malaya observou que CryptoBilis também é um revendedor autorizado de dispositivos Trezor, CoolWallet, Tangem, OneKey, Ellipal e SafePal, e perguntou se esses dispositivos são seguros para uso. O presidente-executivo da AnchorWatch, Rob Hamilton, disse a qualquer pessoa que comprou através do revendedor para movimentar fundos agora e escreveu que o raio de explosão poderia ser maior do que Ledger.
Ledger disse que manterá os clientes informados enquanto a investigação continua.


