
Outdoors em vários países hackeados para mostrar pornografia

Imagens sexualmente explícitas apareceram em outdoors digitais de LED no Egito, Malásia, Brasil e, supostamente, no Iraque e na China na quinta-feira. Após esses incidentes, um grupo no Telegram assumiu a responsabilidade por uma operação que descreveu como simples o suficiente para que “qualquer pessoa com duas células cerebrais” pudesse realizá-la.
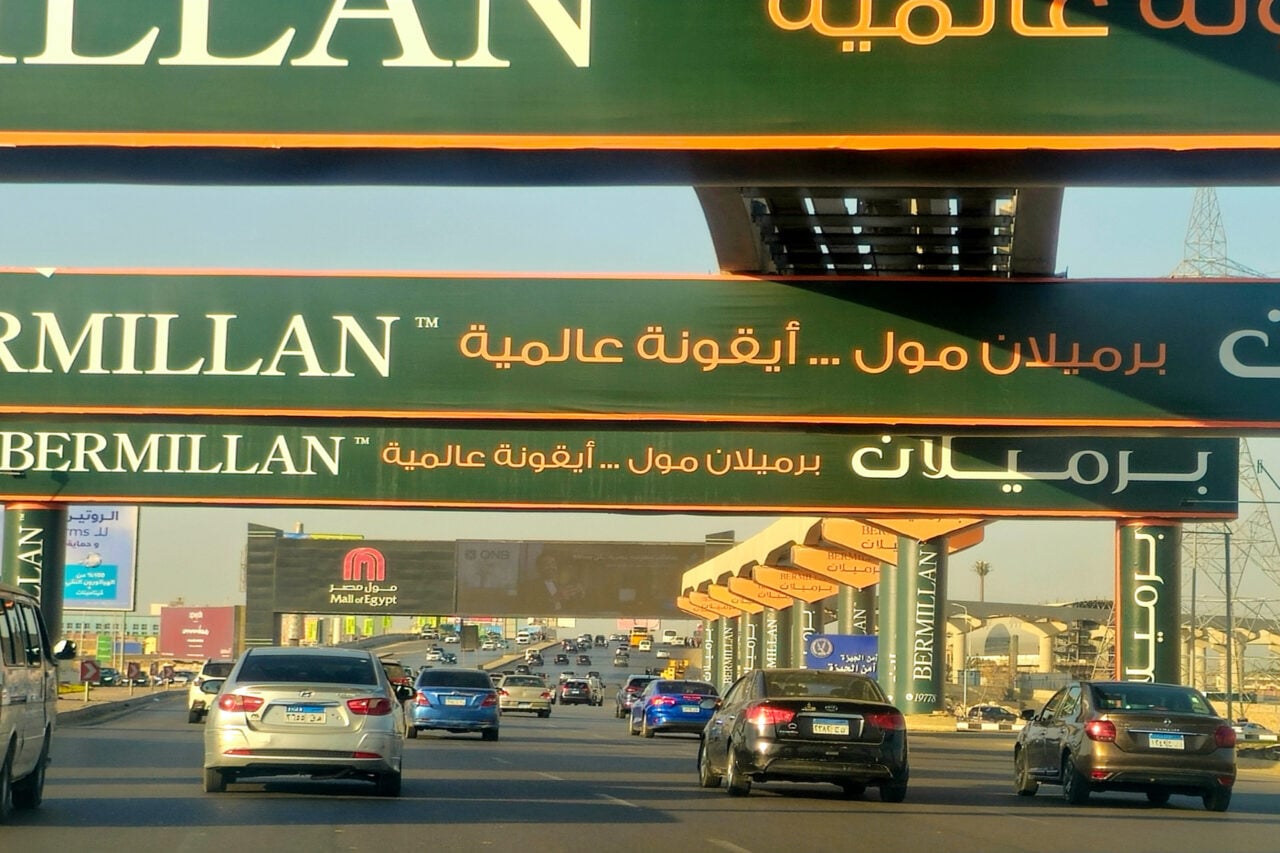
O incidente confirmado mais proeminente ocorreu num grande outdoor eletrônico com vista para o Eixo 26 de Julho em Gizé, uma das rodovias mais movimentadas do Egito que liga o Cairo aos subúrbios ocidentais. Os motoristas pararam seus carros para filmar enquanto a tela transmitia um vídeo pornográfico sobreposto ao texto “Vazado por: Ch, 19ylegal nunca e nivex” e o identificador do Telegram @LeakersGov, de acordo com a CNN.
Um enorme outdoor digital em uma das rodovias mais movimentadas do Cairo foi hackeado para exibir imagens pornográficas, chocando os motoristas e incitando os motoristas a parar e gravar a cena.
De acordo com a CNN, o incidente ocorreu no Eixo 26 de Julho, no Egito, com os hackers exibindo… pic.twitter.com/YFGp8H8rJB
– ILTV Israel News (@ILTVNews) 1º de novembro de 2026
O Ministério do Interior do Egito disse que a tela pertencia à empresa de publicidade local Al Arabia United, que havia contratado uma empresa internacional não identificada cujo site foi submetido a um ataque cibernético que fez com que as imagens não autorizadas também fossem transmitidas “em vários outros países, simultaneamente”. O ministério disse que processos judiciais foram iniciados e que a empresa internacional suspendeu as transmissões. O Al Arabia United afirmou que detectou o acesso não autorizado de uma pessoa desconhecida a uma tela, desligou-a por precaução e estava investigando o incidente com as autoridades.
O Relatório do Cairo identificou a Al Arabia United como uma joint venture egípcio-saudita criada em 2022 pela United Media Services (o braço de mídia do Serviço de Inteligência Geral do Egito, que controla mais de 40 empresas) e pela Arabian Contracting Services Co., listada na Arábia Saudita. A empresa opera cerca de 1.926 outdoors, incluindo 239 digitais, no Cairo, Gizé, Alexandria e na Costa Norte.
Na Malásia, o Conselho Municipal de Kluang confirmou que vários dos seus ecrãs públicos de LED em Kluang, Johor, foram pirateados para exibir conteúdo obsceno. Em resposta, o conselho desligou todas as telas afetadas. De acordo com o meio de comunicação malaio de língua inglesa The Star, a polícia abriu investigações após a denúncia de um homem de 42 anos que recebeu capturas de tela e vídeos via WhatsApp.
Em Campo Maior, Piauí, Brasil, um painel de LED em uma avenida próxima à BR-343 exibia conteúdo pornográfico. Um vídeo que circulou mostrou um homem nu sentado próximo, com um espectador exclamando (traduzido do português): “Que bagunça é essa? Ao vivo. E ainda tem outro cara nu bonito aqui. Cara, esse negócio é realmente uma bagunça.” A empresa Ferreira & Ferreira Publicidade e Comunicação confirmou um ataque cibernético, desligou imediatamente o equipamento, apresentou um boletim de ocorrência e pediu desculpas ao público, noticiou o meio de comunicação brasileiro G1.
O grupo por trás do ataque cibernético também reivindicou acesso no Iraque e na China, mas a confirmação independente para esses locais é mais escassa do que para os locais acima mencionados.
Como o hack foi realizado
O grupo por trás do canal Telegram Leakers$ disse ao The Cairo Report que explorou uma vulnerabilidade no software usado para transmitir conteúdo para telas de LED, em vez de atingir outdoors físicos individuais. Um representante disse que os participantes que usaram os pseudônimos Never, 19ylegal, CH e Nivex identificaram milhares de sistemas expostos por meio de uma verificação aleatória automatizada que durou cerca de duas horas. Os sistemas eram supostamente acessíveis por meio de páginas da web e interfaces que não possuíam proteções básicas de segurança.
“Foi uma vulnerabilidade genuína no software responsável pela transmissão de conteúdo para displays de LED”, disse a pessoa. “Depois de explorá-lo, obtivemos acesso a sistemas de exibição em vários países, não apenas no Egito, mas também na Malásia, Brasil, China e outros.”
O grupo acrescentou que “não foi uma operação tão complexa como muitos podem imaginar” e que “as empresas cobram milhões para construir infraestruturas em vários países, mas deixam ecrãs LED e redes de publicidade ligadas à Internet sem sequer proteção básica”.
Na sexta-feira, o canal Leakers$ Telegram publicou: “O Egito continua sob uma ditadura. O governo mantém o seu poder através da repressão, enquanto o país luta para avançar. Os anos passam, mas nada muda e a vida das pessoas não melhora”.
O canal afirmou que não busca doações, resgates ou atua como um grupo de ransomware, mas expõe vulnerabilidades para provar que “qualquer pessoa pode assumir o controle das telas em seu país em tempo real”. A grande mídia, disse o grupo, exagera em tais operações como sofisticadas ou patrocinadas pelo Estado quando a infraestrutura é simplesmente mal protegida.
Não é a primeira vez que isso acontece
Hacks anteriores em outdoors digitais incluíram um incidente de 2022 em Brisbane, na Austrália, onde uma tela exibiu pornografia por vários minutos antes de ser fechada, e um caso de 2016 em Jacarta, na Indonésia, onde um homem foi preso após transmitir pornografia japonesa em um outdoor hackeado como uma pegadinha. Em agosto de 2023, as autoridades iraquianas fecharam telas de publicidade eletrônica em Bagdá depois que um hacker transmitiu imagens pornográficas em uma tela na Praça Uqba bin Nafeh; um técnico foi posteriormente preso e disse que agiu por causa de uma disputa financeira com a empresa que operava as telas.
Em outro caso de 2019, o pesquisador de segurança Drew Green obteve acesso a um sistema de sinalização digital conectado à Internet depois de encontrar uma senha de administrador padrão inalterada em sua interface web e, em seguida, encadeou falhas adicionais que teriam permitido a exibição de conteúdo arbitrário. Problemas semelhantes com o uso de senhas padrão apareceram repetidamente em incidentes de segurança de outdoors digitais, a tal ponto que a Out of Home Advertising Association of America alertou em suas Diretrizes de segurança para outdoors digitais de 2024: “Não confie em senhas padrão dos fabricantes de displays”.


