
Rede criminosa chinesa supostamente hackeou produtos básicos para cunhar US$ 5 milhões em vales-presente

Um grupo de hackers supostamente explorou o sistema de suporte ao cliente de um grande varejista para gerar fraudulentamente mais de 15.000 cartões-presente no valor de mais de US$ 5 milhões e, em seguida, usou alguns deles para comprar eletrônicos que foram posteriormente enviados para o exterior. A vítima foi a Staples, relata a 404 Media, que identificou o varejista por meio de pistas em um processo judicial que não cita o nome da empresa.
De acordo com os documentos judiciais subjacentes, os investigadores souberam do hack em outubro de 2023, depois que o varejista relatou que os hackers emitiram mais de 15.000 cartões-presente no valor de aproximadamente US$ 5 milhões. O incidente expôs uma fraqueza num sistema que a empresa acreditava só poder ser acedido a partir da sua rede interna.
Os hackers supostamente encontraram uma maneira de acessar um sistema interno de suporte ao cliente, chamado Nexus, e usaram repetidas solicitações de “heap dump” para capturar informações armazenadas na memória do aplicativo. Essas informações os ajudaram a sequestrar ou imitar sessões pertencentes a representantes de atendimento ao cliente logados, permitindo-lhes criar pedidos fraudulentos de cartões-presente. Embora o sistema de detecção de fraudes da empresa, Kount, tenha sinalizado e recusado alguns pedidos suspeitos, os investigadores descobriram que muitos deles ainda estavam marcados para cumprimento.
Em um exemplo descrito no processo, um pedido de 2.000 cartões-presente da Target, cada um com saldo de US$ 200, foi manipulado de modo que os cartões custassem apenas US$ 0,01 cada. Isso reduziu o custo para os invasores de US$ 400 mil para US$ 20. O pedido listava um número de cartão-presente inválido como forma de pagamento, embora o varejista não permitisse que os clientes comprassem cartões-presente com outros cartões-presente. No entanto, as retenções de pagamento e fraude foram contornadas e os cartões-presente foram enviados para contas de e-mail controladas por terceiros.
Os varejistas associados aos cartões-presente fraudulentos gerados pelos hackers incluíam Target, Lowe’s e Sephora. O grupo então os usou para comprar produtos, incluindo produtos da Apple, tanto em lojas físicas quanto em lojas online.
Aproximadamente US$ 425.000 em vales-presente foram resgatados
Os investigadores rastrearam aproximadamente 4.630 cartões-presente no valor de cerca de US$ 425.000 em compras feitas com cartões gerados por meio do hack da Staples.
A Target disse aos investigadores que aproximadamente 3.850 cartões no valor de US$ 141.000 foram resgatados em 300 transações em 85 lojas em 18 estados durante dois dias. A Sephora identificou cerca de 330 cartões no valor de US$ 58.600 que foram usados on-line em aproximadamente 1.500 transações. E a Lowe’s relatou cerca de 450 cartões no valor de US$ 226.000 resgatados online e pessoalmente em mais de 22 locais.
Em uma loja Target em Salem, New Hampshire, 35 cartões-presente vinculados ao hack tinham um valor combinado de US$ 7.000, e as compras incluíram aproximadamente 38 produtos Apple, Bose e Powerbeats. As transações totalizaram US$ 12.356,65, já que as compras também envolveram cartões-presente de outras fontes (mais sobre isso depois).
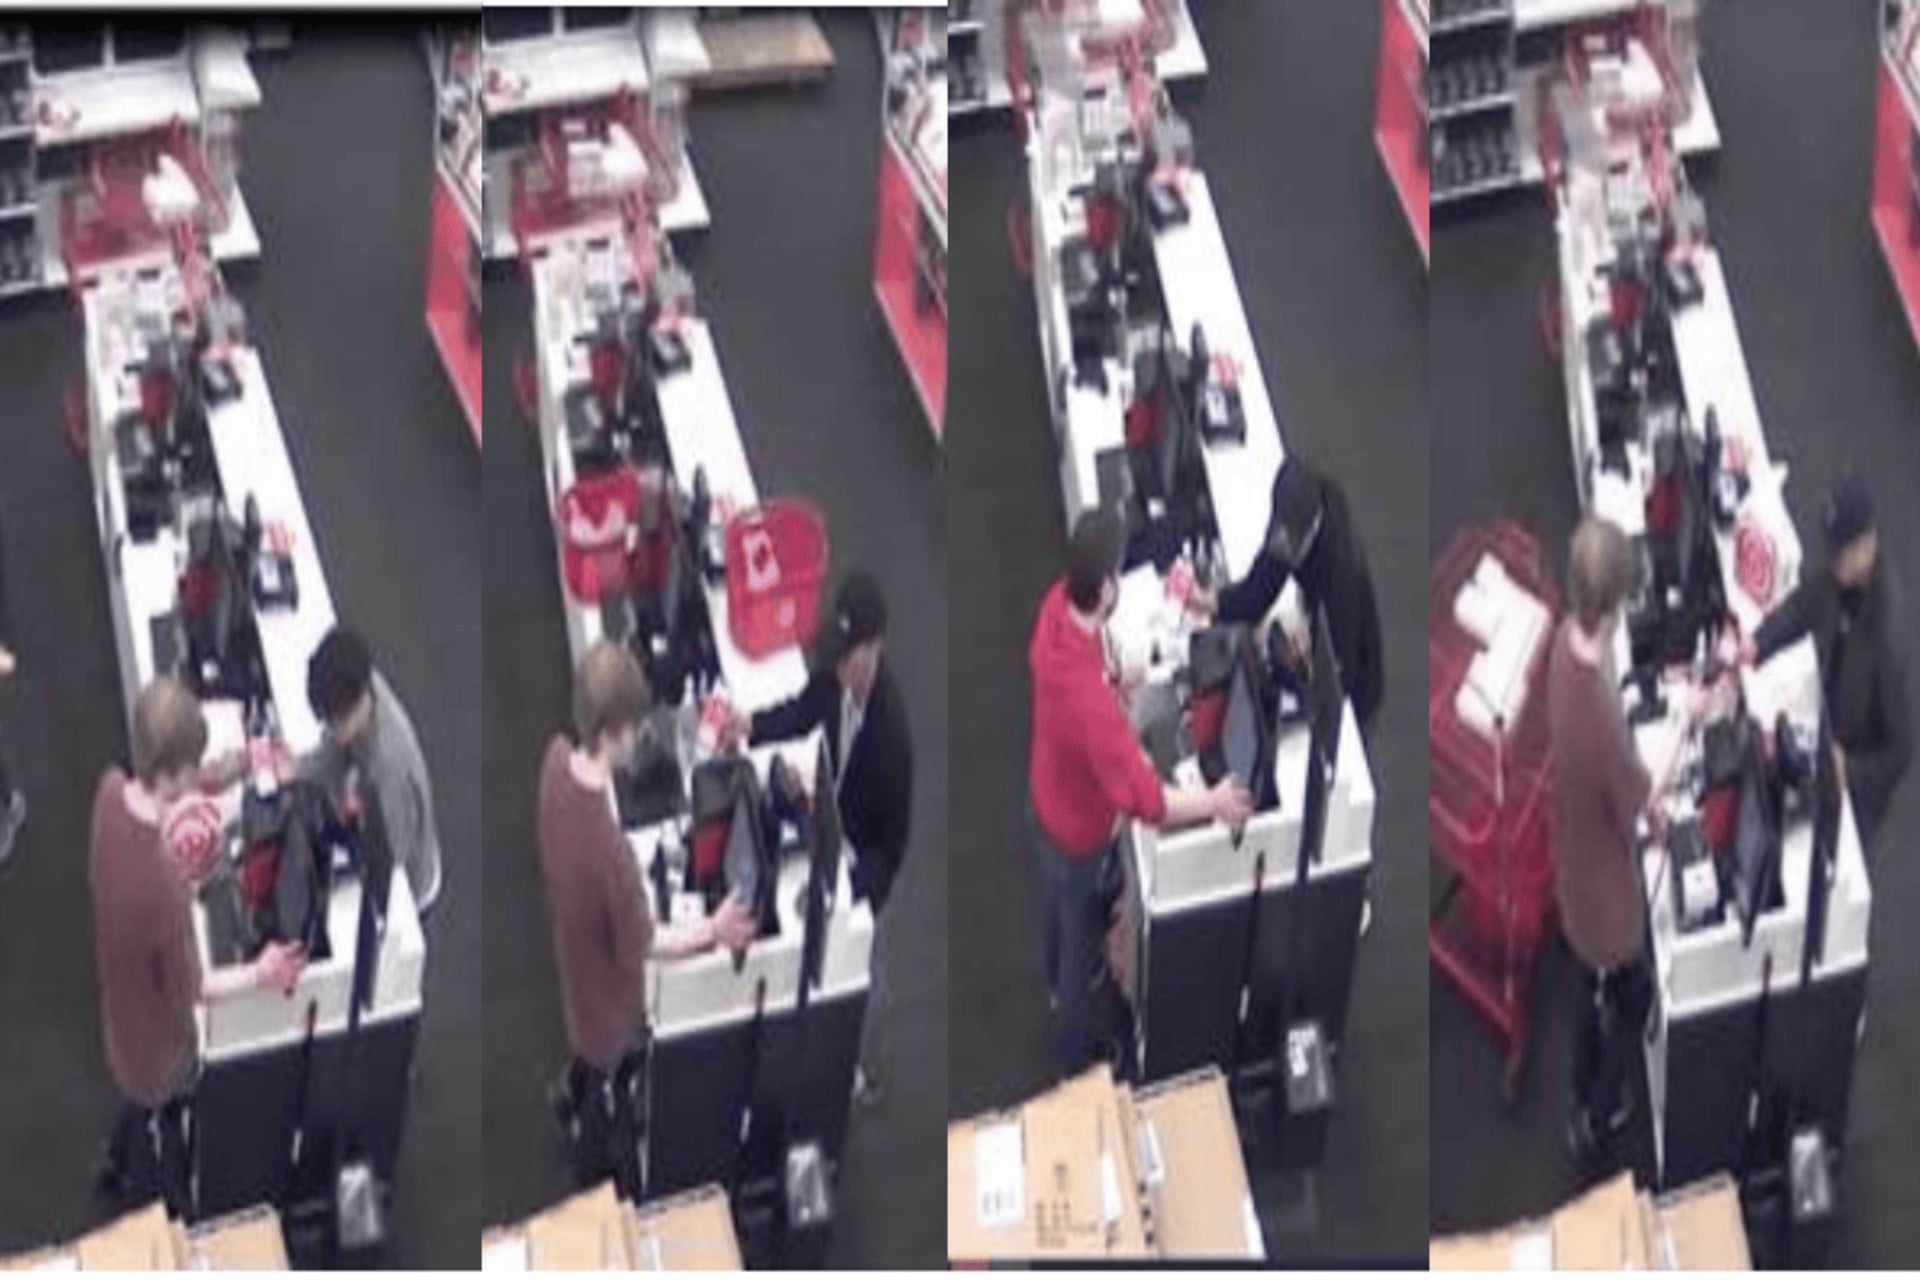
Imagens de vigilância mostraram quatro homens chegando um após o outro e apresentando vales-presente em seus telefones. Depois que o caixa escaneava um cartão, os homens verificavam seus telefones e apresentavam outro. Eles continuaram até esgotarem os cartões-presente disponíveis.
Funcionários da Target disseram aos investigadores que os homens eram rostos conhecidos que iam à loja quase diariamente para fazer grandes compras de produtos da Apple usando cartões-presente. Quando os itens que desejavam não estavam disponíveis, eles supostamente compraram outras mercadorias caras e as devolveram em troca de novos cartões-presente, permitindo-lhes transferir os saldos.
Três dos homens foram identificados como Mingdong Chen, Mengying Jiang e Xiang Zhong Chen.
Um esquema maior que vale mais de US$ 100 milhões
A suposta violação da Staples faz parte de uma questão muito maior relacionada ao crime organizado online com sede fora da China. De acordo com o Departamento de Justiça, grupos criminosos organizados na China obtiveram bem mais de 100 milhões de dólares em cartões-presente através de uma combinação de pirataria informática a empresas norte-americanas, adulteração de cartões-presente físicos e fraudes dirigidas a americanos, incluindo esquemas infames de “abate de porcos”, que estão associados a milhares de milhões de dólares em fraudes.
As informações do cartão-presente foram supostamente repassadas para células de cidadãos chineses que operam nos Estados Unidos por meio do aplicativo de mensagens chinês WeChat em troca de criptografia. Os grupos sediados nos EUA usaram os cartões para comprar produtos eletrónicos de alto valor, principalmente produtos Apple, que eram recolhidos em armazéns e enviados para a China, Hong Kong e Sudeste Asiático. Operar em estados sem impostos sobre vendas, como New Hampshire, ajudou a maximizar os lucros.
Em dezembro de 2023, a polícia encontrou o mencionado Mingdong Chen em um Walmart em New Hampshire, onde ele tinha iPads em suas embalagens originais em um Mercedes branco ao lado de uma sacola Target. Chen disse que recebeu números de cartões-presente de um chefe que conhecia por meio do WeChat, usou-os para comprar eletrônicos e suspeitou que os cartões foram roubados.
Incrivelmente, Chen disse que recebeu apenas US$ 10 por dispositivo. Depois de comprar a mercadoria, ele embalava-a e deixava-a fora de um armazém ou escritório. Outra pessoa recolheria e contaria as mercadorias e Chen receberia o dinheiro no dia seguinte. Os eletrônicos foram então enviados de volta para Nova York ou China.
Uma busca em um apartamento compartilhado por Jiang e Naxin Wu em janeiro de 2024 revelou um laptop executando um programa que parecia inserir ou receber números de cartões-presente, cartões-presente da Apple, cadernos de transações, aproximadamente US$ 30.000 em dinheiro e grandes quantidades de produtos Apple. Os investigadores encontraram 35 iPhones no armário de um quarto e outros 24 escondidos na penteadeira do banheiro. Um motorista da UPS que chegou com 15 pacotes de iPhones diretamente da Apple disse aos investigadores que fazia cerca de quatro entregas por semana na residência, a maioria envolvendo produtos da Apple.
O Departamento de Justiça disse que Wu foi responsável por US$ 1,4 milhão em cartões-presente fraudulentos, Jiang por US$ 3 milhões e Chen por US$ 400 mil.
Os investigadores também revistaram um armazém em Salem operado por Jin Bin Ren, onde encontraram mais de 7.000 itens eletrônicos em embalagens originais, incluindo milhares de produtos Apple, juntamente com impressoras, computadores, consoles de jogos, fones de ouvido, recibos, etiquetas de remessa endereçadas à China e aproximadamente US$ 10.000 em dinheiro.
Ren disse aos investigadores que sua empresa recebia mercadorias e as encaminhava para a China. Ele disse que os clientes se comunicavam através do WeChat e pagavam em dinheiro ou transferências bancárias chinesas. Após a busca no armazém, Ren reservou um voo só de ida de Boston para Seul e embarcou no avião antes de descer. Mais tarde, ele reservou um voo de Nova York para Hong Kong e deixou o país, de acordo com os documentos judiciais.


